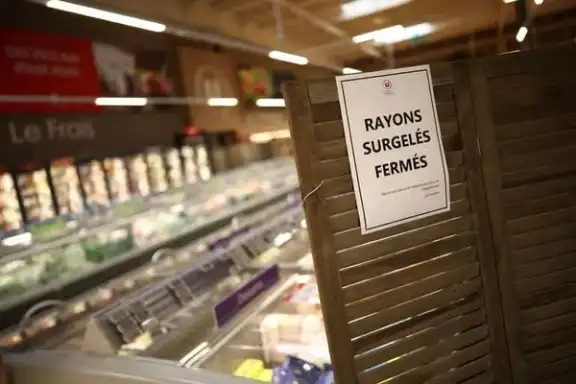
به گزارش ایراف، دادستانی پاریس اعلام کرد این حمله سایبری گسترده، یخچالهای متصل به اینترنت در چندین شرکت بزرگ خردهفروشی فرانسه را هدف قرار داده است.
سباستین لوکورنو، نخستوزیر فرانسه، دستور داده آژانس ملی امنیت سایبری (ANSSI) بهسرعت وارد عمل شود.
مقامهای فرانسوی همزمان با بررسی تهدیدهای داخلی، با دیگر کشورهای اروپایی در حال هماهنگی هستند زیرا احتمال دارد دامنه حملات فراتر از مرزهای فرانسه باشد.
ابعاد حمله و شرکتهای آسیبدیده
فلیکس اِمه، تحلیلگر ارشد شرکت امنیتی سکویا، خبر داد که اسپانیا، پرتگال، پولند، آلمان و بلژیک نیز تحت تأثیر این حملات قرار گرفتهاند.
در فرانسه، چندین برند بزرگ از جمله کافور، مونوپری، اینترمارشه و کواپراتیو یو تأیید کردند فروشگاههایشان هدف قرار گرفته است.
کافور از مختل شدن ۸۰ شعبه خبر داد، مونوپری اعلام کرد پنج درصد از فروشگاههایش آسیب دیدهاند و اینترمارشه گفت دمای یخچالهای ۱۵۰ فروشگاه به مدت شش ساعت به ۵۰ درجه سانتیگراد رسیده است.
تمامی مواد غذایی فاسد برای جلوگیری از خطرات بهداشتی دور ریخته شد.
صحنههای غیرمعمول در پاریس
شاهدان در پاریس از صحنههای عجیب خبر دادند؛ چرخدستیهای پر از مواد غذایی منجمد و فاسد در مخازن زباله تخلیه میشد و بستنیهای آبشده از بستهبندیها بیرون ریخته و در خیابان جاری شده بود.
دومینیک شلشر، مدیرعامل کواپراتیو یو، این اقدام را «بیسابقه و بسیار جدی» خواند و هشدار داد که هدف قرار دادن تجهیزات حیاتی نگهداری مواد غذایی، امنیت تغذیه مردم فرانسه را تهدید میکند.
خسارتهای سنگین و هشدارها
تیری کوتیار، مدیرعامل اینترمارشه، گفت این حمله میتواند تنها در یک روز دهها میلیون یورو خسارت به صنعت خردهفروشی فرانسه وارد کند.
کریستل دلبرگ، مدیرکل اتحادیه اروپایی یوروکمرس، نیز تأکید کرد این حادثه اهمیت تابآوری در زنجیره تأمین اروپا را آشکار ساخت.
منشأ حمله؛ ضعف نرمافزاری دانفوس
منابع نزدیک به نخستوزیر فرانسه اعلام کردند که آسیبپذیری نرمافزار شرکت دانمارکی دانفوس عامل اصلی نفوذ بوده است.
دانفوس تأیید کرد سامانههای آسیبدیده از نسخههای قدیمی میانافزار استفاده میکردند و بارها به مشتریان هشدار داده بود که سیستمها را بهروزرسانی کنند.
پیشتر نیز گروه تحقیقاتی Team82 وابسته به شرکت کلارتوری، در گزارشی نسبت به ضعفهای امنیتی کنترلکنندههای دانفوس هشدار داده بود.
این آسیبپذیریها میتوانستند به مهاجمان اجازه دهند سازوکارهای احراز هویت را دور بزنند و کدهای مخرب اجرا کنند.
گسترش بحران به هلند و آمریکا
همزمان با حملات فرانسه، شرکت هلندی آهولد دلز – مالک شبکه سوپرمارکتهای آلبرت هاین و چهارمین خردهفروش بزرگ مواد غذایی در آمریکا – از وقوع «مشکل امنیتی» در شبکه خود خبر داد.
این شرکت سامانههای آنلاین خود را موقتاً از دسترس خارج کرد و تحویل اینترنتی مواد غذایی متوقف شد.
هرچند هنوز ارتباط مستقیم این حادثه با حملات فرانسه تأیید نشده، اما همزمانی آن نگرانیها را افزایش داده است.
در آمریکا نیز وبسایتهای فروشگاههای زنجیرهای متعلق به این شرکت با پیام «وبسایت موقتاً از دسترس خارج است» مواجه شدند.
واکنشها و آینده
اتحادیه خردهفروشی و توزیع فرانسه (FCD) خواستار شفافیت کامل شرکت دانفوس شد و تأکید کرد اولویت اصلی، حفاظت از مصرفکنندگان و بازگشت سریع فروشگاهها به فعالیت عادی است.
برخی شعب آسیبدیده فعالیت خود را از سر گرفتهاند، اما کارشناسان هشدار میدهند این حمله نشان داد زیرساختهای حیاتی اروپا تا چه اندازه در برابر تهدیدات سایبری آسیبپذیر هستند.